Proteger los datos GPS es más importante que nunca. Con el aumento de amenazas como la suplantación de GPS, la interferencia y los ataques cibernéticos impulsados por inteligencia artificial, las empresas confían en dispositivos de seguimiento debe priorizar la seguridad. Los pasos clave incluyen el uso de un cifrado fuerte (AES-256, ECC), la implementación de la autenticación multifactor (MFA) y la implementación de la detección de amenazas impulsada por IA. Las medidas de control de acceso como el control de acceso basado en roles (RBAC) y las auditorías periódicas reducen aún más los riesgos. Las plataformas basadas en la nube simplifican la administración de datos al tiempo que mejoran la seguridad, y la capacitación de los empleados ayuda a combatir el phishing y los ataques de ingeniería social. Siga estas estrategias para salvaguardar sus sistemas GPS y mantener la fiabilidad operativa. Aprenda cómo los dispositivos de seguimiento protegen el equipo y flotas de robo.
Usar protocolos de cifrado fuertes
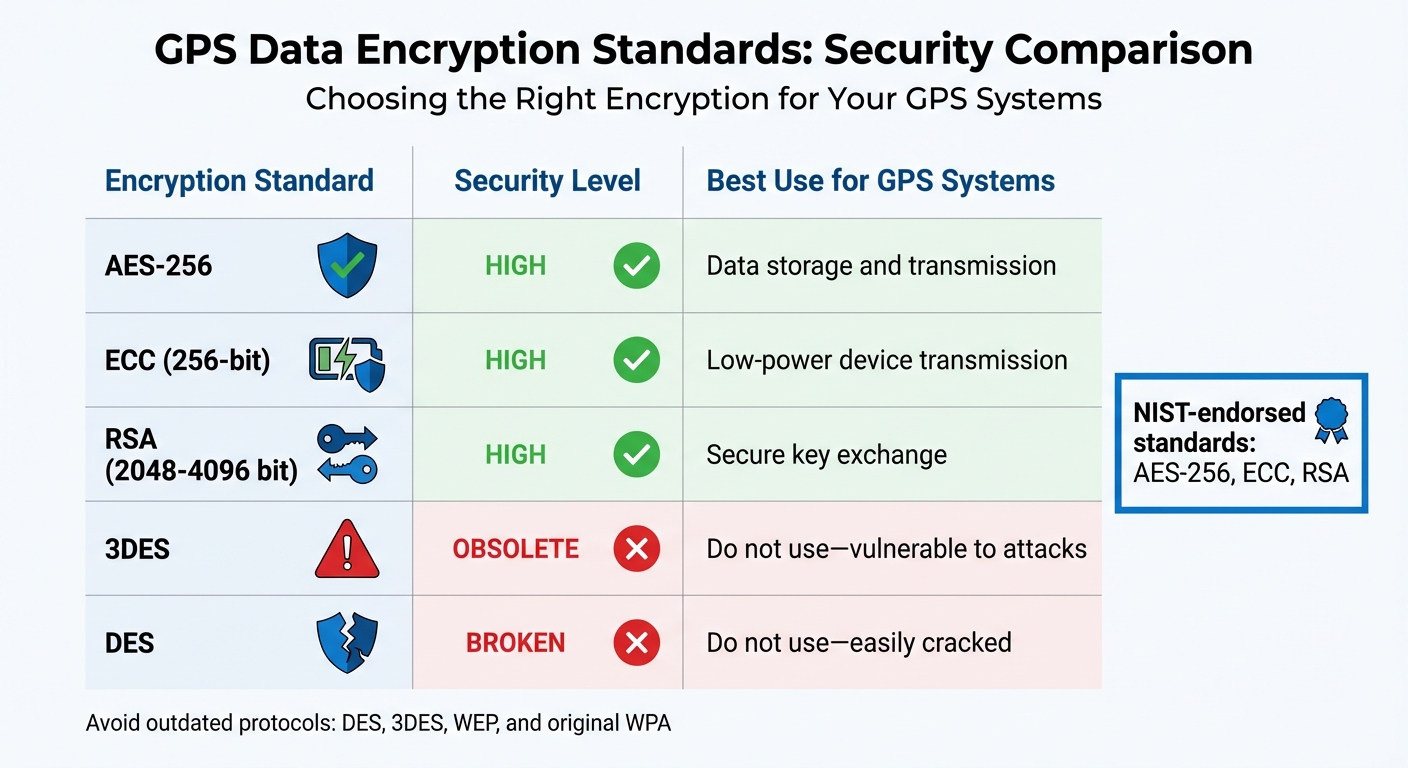
Comparación de estándares de cifrado de datos GPS 2025
El cifrado es el proceso de convertir datos GPS en código ilegible, asegurando que solo los usuarios autorizados puedan decodificarlo. Esto protege la información confidencial durante la transmisión y el almacenamiento. Sin embargo, el desafío clave radica en seleccionar métodos de cifrado que puedan soportar las amenazas cibernéticas actuales y futuras.
Estándares de cifrado recomendados
AES-256 es ampliamente considerado como el estándar de oro para la protección de datos GPS. Emplea claves de 256 bits para defenderse de los ataques de fuerza bruta y está respaldado por el Instituto Nacional de Estándares y Tecnología AES-256 es fundamental para proteger los datos tanto en reposo (almacenados en dispositivos o servidores) como en tránsito (transferidos entre dispositivos o plataformas).
Criptografía elíptica (ECC) es otra opción poderosa, que ofrece una fuerte seguridad con claves de 256 bits. Su eficiencia lo hace ideal para dispositivos de baja potencia. Mientras tanto, Cifrado RSA – con tamaños de clave que van desde 2.048 a 4.096 bits – es esencial para establecer intercambios de claves seguros cuando los dispositivos se conectan a plataformas de seguimiento GPS.
Para una protección completa, combine el cifrado de disco completo con métodos de transmisión seguros como VPN o TLS. Esto garantiza que los datos permanezcan protegidos durante el almacenamiento y la transferencia.
Chad Kime, escritor principal de eSecurity Planeta, destaca la importancia de mantenerse a la vanguardia con las tecnologías de cifrado:
“El cifrado más fuerte de la década de 1970 no sobrevivió al reemplazo por un cifrado más fuerte en la década de 1990. Sin embargo, las opciones de cifrado más fuertes de los años 90 ahora muestran debilidades para el poder de computación moderno”.
Evite los protocolos obsoletos como DES, 3DES, WEP y el WPA original, ya que son altamente vulnerables a los ataques modernos. Las fallas criptográficas se clasifican como la segunda vulnerabilidad más crítica en la OWASP Los 10 principales, principalmente debido al uso continuo de métodos de cifrado débiles.
| Estándar de cifrado | Nivel de seguridad | El mejor uso para los sistemas GPS |
|---|---|---|
| AES-256 | Alto | Almacenamiento y transmisión de datos |
| ECC (256 bits) | Alto | Transmisión de dispositivos de baja potencia |
| RSA (2048-4096 bit) | Alto | Intercambio seguro de claves |
| 3DES | Obsoleto | No usar – vulnerable a los ataques |
| DES | Roto | No utilizar – fácilmente agrietado |
Para mantener una seguridad sólida, es esencial no solo seleccionar métodos de cifrado robustos, sino también actualizarlos regularmente.
Mantener actualizados los protocolos de seguridad
Incluso los mejores métodos de cifrado pierden su efectividad con el tiempo a medida que aumenta la potencia de cálculo y evolucionan las técnicas de ataque. Por ejemplo, la potencia de cálculo se duplica aproximadamente cada dos años, lo que significa que los estándares de cifrado deben revisarse continuamente. Si bien AES-256 sigue siendo fuerte hoy en día, NIST advierte que la computación cuántica podría amenazar su integridad en las próximas dos décadas.
Matthew Rosenquist, estratega de ciberseguridad, explica cómo las herramientas de explotación automatizadas operan más rápido de lo que las defensas tradicionales pueden mantener:
Los ciclos de parcheo trimestrales o incluso mensuales se vuelven lamentablemente insuficientes.
Las organizaciones deben evaluar rutinariamente sus protocolos de cifrado y retirar proactivamente los métodos obsoletos antes de que se conviertan en vulnerabilidades. La administración efectiva de claves también es crítica, ya que los atacantes a menudo apuntan a las claves de cifrado para eludir por completo los algoritmos. La protección de estas claves garantiza que los datos de seguimiento GPS permanezcan seguros durante todo su ciclo de vida.
Los pasos prácticos incluyen usar la longitud de clave más larga que admite su hardware (por ejemplo, 256 bits en lugar de 128 bits), actualizar regularmente los protocolos de cifrado, implementar sistemas centralizados de administración de claves para rotar automáticamente las claves y realizar auditorías de seguridad frecuentes para identificar y abordar cualquier uso de métodos de cifrado obsoletos. Si sus dispositivos GPS almacenan registros de seguimiento internamente, algunos pueden almacenar hasta dos semanas de datos cifrados, asegúrese de que esta información almacenada esté protegida con los últimos estándares de cifrado.
De cara al futuro, el desarrollo de algoritmos de resistencia cuántica ya está en marcha para aplicaciones de alta seguridad. Si bien estos métodos aún no son la corriente principal para el seguimiento comercial de GPS, mantenerse informado le ayudará a prepararse para futuras actualizaciones antes de que se conviertan en urgentes.
Fortalecer el control de acceso y la autenticación
Mientras que el cifrado protege los datos durante la transmisión, controlar el acceso es esencial para defenderse contra las amenazas externas e internas. El cifrado bloquea los datos, pero el control de acceso determina quién tiene las claves. Para proteger los datos GPS de manera efectiva, una combinación de Control de acceso basado en roles (RBAC), Autenticación multifactor (MFA), y auditorías periódicas Proporciona una fuerte defensa.
Control de acceso basado en roles (RBAC)
RBAC garantiza que los usuarios solo puedan acceder a los datos GPS que necesitan para sus funciones específicas. Por ejemplo, los conductores solo pueden ver sus rutas asignadas, mientras que los gerentes de flota supervisan todo el sistema utilizando Localizadores GPS para remolques. Este enfoque abarca el principio del mínimo privilegio, reduciendo la exposición innecesaria a datos de ubicación sensibles.
RBAC es una piedra angular para 60% de organizaciones que gestionan la identidad y el acceso. Al limitar los permisos, RBAC minimiza el daño que un atacante podría causar si una sola cuenta se ve comprometida. IBM lo explica bien: “RBAC mitiga el daño que un hacker puede hacer con la cuenta de un usuario al limitar lo que esa cuenta puede acceder en primer lugar”.
Las amenazas internas también representan un riesgo grave. Las violaciones de datos que involucran a personas internas maliciosas cuestan un promedio de $4.92 millones, muy por encima del costo de incumplimiento promedio $4.44 millonesRestringir los permisos puede hacer que sea significativamente más difícil para los empleados hacer un mal uso de los datos GPS, ya sea intencionalmente o por negligencia.
Para implementar RBAC de manera efectiva:
- Comienza limpiando permisos obsoletos y eliminando accesos innecesarios.
- Uso ID de dispositivo opaco UUID en lugar de identificadores personales como direcciones de correo electrónico o números de teléfono al administrar Dispositivos de rastreo GPS para equipos.
- Revisar regularmente los roles y permisos para evitar el “rastreo de permisos”, donde los usuarios acumulan el acceso que ya no necesitan.
Aquí hay un desglose rápido de los modelos RBAC y sus aplicaciones:
| Modelo RBAC | Característica clave | Caso de mejor uso |
|---|---|---|
| Núcleo (plano) RBAC | Mapeo básico de rol a permiso. | Pequeñas organizaciones o seguridad fundacional. |
| RBAC jerárquico | Los roles heredan permisos de niveles inferiores. | Empresas con estructuras de reporte claras. |
| RBAC restringido | Separación de deberes (SOD). | Tareas de alta seguridad que requieren doble aprobación. |
| RBAC simétrico | Incluye revisiones periódicas de permisos. | Las grandes empresas se centran en el menor privilegio. |
Autenticación multifactor (MFA)
Sobre la base de RBAC, MFA agrega otra capa de seguridad al requerir múltiples formas de autenticación. Incluso si se roba un conjunto de credenciales, MFA garantiza que el acceso no autorizado sea mucho más difícil de lograr.
El Instituto Nacional de Estándares y Tecnología (NIST) clasifica la solidez de la autenticación multifactor mediante Niveles de garantía de autenticación (AAL). Los niveles más altos, como AAL2 y AAL3, exigen métodos resistentes al phishing y aumentan significativamente la dificultad para los atacantes. Para la máxima seguridad (AAL3), use criptografía de clave pública con claves de autenticación no exportables.
Para fortalecer su estrategia de MFA:
- Implementar por sesión MFA para recursos críticos. Por ejemplo, TeletransporteEl sistema emite un desafío de MFA cada vez que un usuario solicita un certificado de una sola vez para acceder a un recurso, bloqueando a los atacantes la explotación de sesiones comprometidas.
- Habilitar doble autorización para cambios sensibles, que requieren la aprobación de varios revisores para evitar la escalada de privilegios de una sola cuenta comprometida.
- Utilice protocolos de autenticación “step-up” para aumentar los niveles de seguridad cuando los usuarios intenten acceder a datos GPS más sensibles o realizar tareas administrativas.
Realizar auditorías de acceso regulares
Las auditorías periódicas son esenciales para garantizar que los permisos se mantengan actualizados y adecuados para los roles actuales de los usuarios. Estas auditorías también pueden detectar el abuso de la cuenta, como el acceso no autorizado o patrones de actividad inusuales que podrían indicar interferencias GPS o intentos de suplantación.
Las mejores prácticas de auditoría incluyen:
- Asignar un “propietario del rol” dentro de cada departamento para verificar que los permisos se alineen con las necesidades actuales.
- Revisar los registros de sesiones en busca de marcas de tiempo, acciones y detalles del dispositivo para identificar anomalías. Estos datos son especialmente críticos para industrias como la salud y las finanzas, que requieren transparencia para el cumplimiento.
- Combinar auditorías con Acceso a la red de confianza cero (ZTNA) modelos, donde los permisos se verifican continuamente en lugar de concederse indefinidamente.
Como Fortinet En los modelos RBAC simétricos, los roles son más dinámicos y requieren una revisión periódica para evitar que se acumulen los permisos no utilizados. Al mantenerse proactivo con auditorías y herramientas como ZTNA, puede asegurarse de que su sistema de seguimiento GPS permanezca seguro, incluso a medida que su organización crece y evoluciona.
Configurar la detección de amenazas y alertas actualizadas
Una vez que los controles de acceso están en su lugar, el siguiente paso es implementar sistemas que detecten activamente las amenazas a medida que ocurren. Este enfoque va más allá de los métodos reactivos de la seguridad tradicional, que a menudo esperan hasta después de una violación para responder. Los sistemas modernos de rastreo GPS requieren una estrategia más vigilante, una que identifique la actividad inusual antes de que se convierta en un problema de seguridad en toda regla.
Detección de anomalías con IA
La inteligencia artificial brilla cuando se trata de detectar patrones que podrían pasar desapercibidos para los ojos humanos. Al analizar la actividad normal del GPS, como las rutas típicas, los tiempos de inicio de sesión y los comportamientos de acceso a datos, los sistemas de IA establecen una línea de base. Cuando algo se desvía de esa línea de base, el sistema la marca inmediatamente. Por ejemplo, si un conductor accede a los datos de ubicación de vehículos fuera de su flota asignada o si los intentos de inicio de sesión aumentan repentinamente desde un área geográfica inesperada, el sistema envía una alerta.
Las organizaciones que utilizan sistemas de gobernanza basados en IA han reportado una 60% de caída En un caso a partir de julio de 2025, una empresa de servicios financieros que maneja datos confidenciales de clientes utilizó la aplicación de la IA para reducir su ventana de exposición a la violación de seguridad. semanas a solo minutos Estos sistemas no solo detectan amenazas, sino que hacen cumplir las políticas a medida que se mueve, deteniendo el acceso inapropiado incluso antes de que suceda.
“La gobernanza impulsada por la IA se convertirá en el estándar, con sistemas inteligentes que automatizan decisiones de seguridad cada vez más complejas basadas en políticas organizacionales y patrones aprendidos”. – Velotix
Cambio del control de acceso estático basado en roles (RBAC) a Control de acceso basado en políticas (PBAC) Es otro paso clave. A diferencia de RBAC, que asigna permisos fijos, PBAC evalúa dinámicamente las solicitudes de acceso en función de factores como la hora del día, el tipo de dispositivo, la ubicación y el comportamiento del usuario. Esto garantiza que los permisos se ajusten automáticamente al contexto. Para aprovechar al máximo este sistema, centralice los registros de actividad en todos los servidores, firewalls y servicios en la nube. Esto les da a las herramientas de IA visibilidad completa, lo que les permite detectar patrones y configurar alertas para eventos de alto riesgo como inicios de sesión fallidos repetidos, intentos de escalado de privilegios o transferencias de datos inusuales. Esta configuración dinámica también es compatible con medidas avanzadas como geocercas para la supervisión continua.
geocercas para monitoreo de límites
geocercas utiliza GPS, RFID, Wi-Fi o datos celulares para crear Límites virtuales alrededor de ubicaciones específicas. Cuando un vehículo o activo rastreado cruza uno de estos límites, el sistema notifica instantáneamente a los gerentes. Esto hace que la geocercas sea una herramienta poderosa para la prevención de robos. Por ejemplo, si un remolque de alto valor sale de su instalación después de horas, lo sabrá de inmediato.
geocercas no se trata solo de seguridad, sino que también es útil para administrar operaciones. Los administradores de flotas pueden establecer zonas alrededor de los sitios de los clientes, almacenes o áreas restringidas. Si un conductor se desvía de su ruta asignada o entra en una zona no autorizada, el sistema envía alertas instantáneas a través de aplicaciones móviles o plataformas web. Además, los rastreadores GPS con sensores de movimiento pueden detectar la manipulación o el movimiento no autorizado, agregando una capa adicional de protección. Para una mayor seguridad, considere los dispositivos GPS integrados que se conectan directamente a la fuente de alimentación de un vehículo y permanecen ocultos de posibles ladrones.
Protéjase contra las interferencias y las suplantaciones de GPS
Para complementar la detección de anomalías y la geocercas, es fundamental protegerse contra amenazas de interferencia como la interferencia y la suplantación de identidad. La interferencia bloquea las señales GPS por completo, mientras que la suplantación alimenta datos de ubicación falsos a su sistema. Para contrarrestar estas tácticas, muchos rastreadores ahora usan Conectividad híbrida, combinando redes satelitales y celulares para mantener la comunicación incluso si se interrumpe una fuente de señal.
El monitoreo de los movimientos actuales contra rutas históricas también puede ayudar a detectar la manipulación. Si un vehículo aparece repentinamente lejos de su trayectoria habitual o si los datos de ubicación muestran cambios de velocidad imposibles, estas son claras señales de alerta que requieren atención inmediata. Las intrusiones no detectadas a largo plazo son especialmente preocupantes. Como explica Carolyn Friedman, Fiscal General Auxiliar de Illinois:
“Si no solo se las arreglaron para entrometerse, sino que luego permanecen y no son detectados durante un largo período de tiempo, esa es una señal de que hay más conflicto”.
Para garantizar la seguridad de los dispositivos, realice comprobaciones de mantenimiento periódicas, incluida la evaluación de la seguridad del dispositivo, el rendimiento de la batería y las actualizaciones de software para mantener las funciones de detección de amenazas funcionando correctamente.
sbb-itb-4827db2
Elija plataformas basadas en la nube para la gestión de datos
Beneficios de la infraestructura basada en la nube
Las plataformas en la nube son un cambio de juego para la gestión de datos GPS, ofreciendo herramientas centralizadas y defensas automatizadas que aumentan la seguridad y simplifican las operaciones. Con características como el cifrado automático, tanto en reposo como en tránsito, estas plataformas garantizan que los datos permanezcan protegidos. Para mayor control, muchos servicios proporcionan claves simétricas administradas por el cliente, lo que le permite manejar directamente la rotación y eliminación de claves. Este enfoque de seguridad en capas significa que incluso si una salvaguarda falla, sus datos de seguimiento se mantienen seguros.
La integración con sistemas centralizados de gestión de identidad y acceso (IAM) garantiza que el acceso se limite solo a aquellos que lo necesitan, apegándose al principio de menos privilegios. Además, los servicios en la nube a menudo automatizan la gestión del ciclo de vida de los datos. Por ejemplo, Servicio de ubicación de Amazon Elimina automáticamente el historial de posición del dispositivo después de 30 días, minimizando la exposición a largo plazo y eliminando la necesidad de eliminaciones manuales.
Herramientas de monitoreo como AWS CloudTrail y CloudWatch proporcionar información actualizada, ayudando a detectar actividades inusuales como intentos de acceso no autorizados o transferencias de datos sospechosas. Además, muchos proveedores de la nube anonimizan y cifran los datos antes de que se transmitan, evitando el uso no autorizado o la venta de datos.
Qué buscar en las soluciones cloud
Al elegir una plataforma GPS basada en la nube, la seguridad debe ser su principal prioridad. Asegúrese de que el sistema utiliza HTTPS para la transmisión de datos para protegerse contra la interceptación. Busque plataformas que ofrezcan opciones de filtrado de posición, como filtros basados en la distancia, en el tiempo o en la precisión, para minimizar el almacenamiento innecesario de datos y mejorar la privacidad. Estos filtros ayudan a eliminar movimientos insignificantes o imprecisiones de señal, almacenando solo actualizaciones de ubicación significativas.
El hardware duradero es igualmente importante. Opte por dispositivos con diseños impermeables y a prueba de golpes (con clasificación IP) para mantener una calidad de señal constante, incluso en condiciones difíciles. Las alertas de manipulación son otro elemento imprescindible; querrá notificaciones instantáneas si un dispositivo está desconectado o pierde energía. Para proteger aún más la información personal, elija sistemas que utilicen identificadores de dispositivos opacos como UUID.
Una plataforma sólida también debe incluir una aplicación móvil fácil de usar con API seguras que se integren perfectamente con sus herramientas comerciales existentes. Las tasas de actualización actualizadas son críticas para las respuestas inmediatas a robos o movimientos no autorizados: los rastreadores que se actualizan cada pocos segundos son ideales, mientras que las tasas de actualización más lentas pueden causar retrasos. Por último, compruebe cuánto tiempo conserva la plataforma los datos históricos. Si bien 30 días es estándar, algunas soluciones extienden esto a 12 meses para mayor flexibilidad.
Estas características aseguran colectivamente una experiencia de rastreo GPS segura, eficiente y fácil de usar, como lo demuestra Piritiz.
Piritiz: Una solución de seguimiento GPS segura
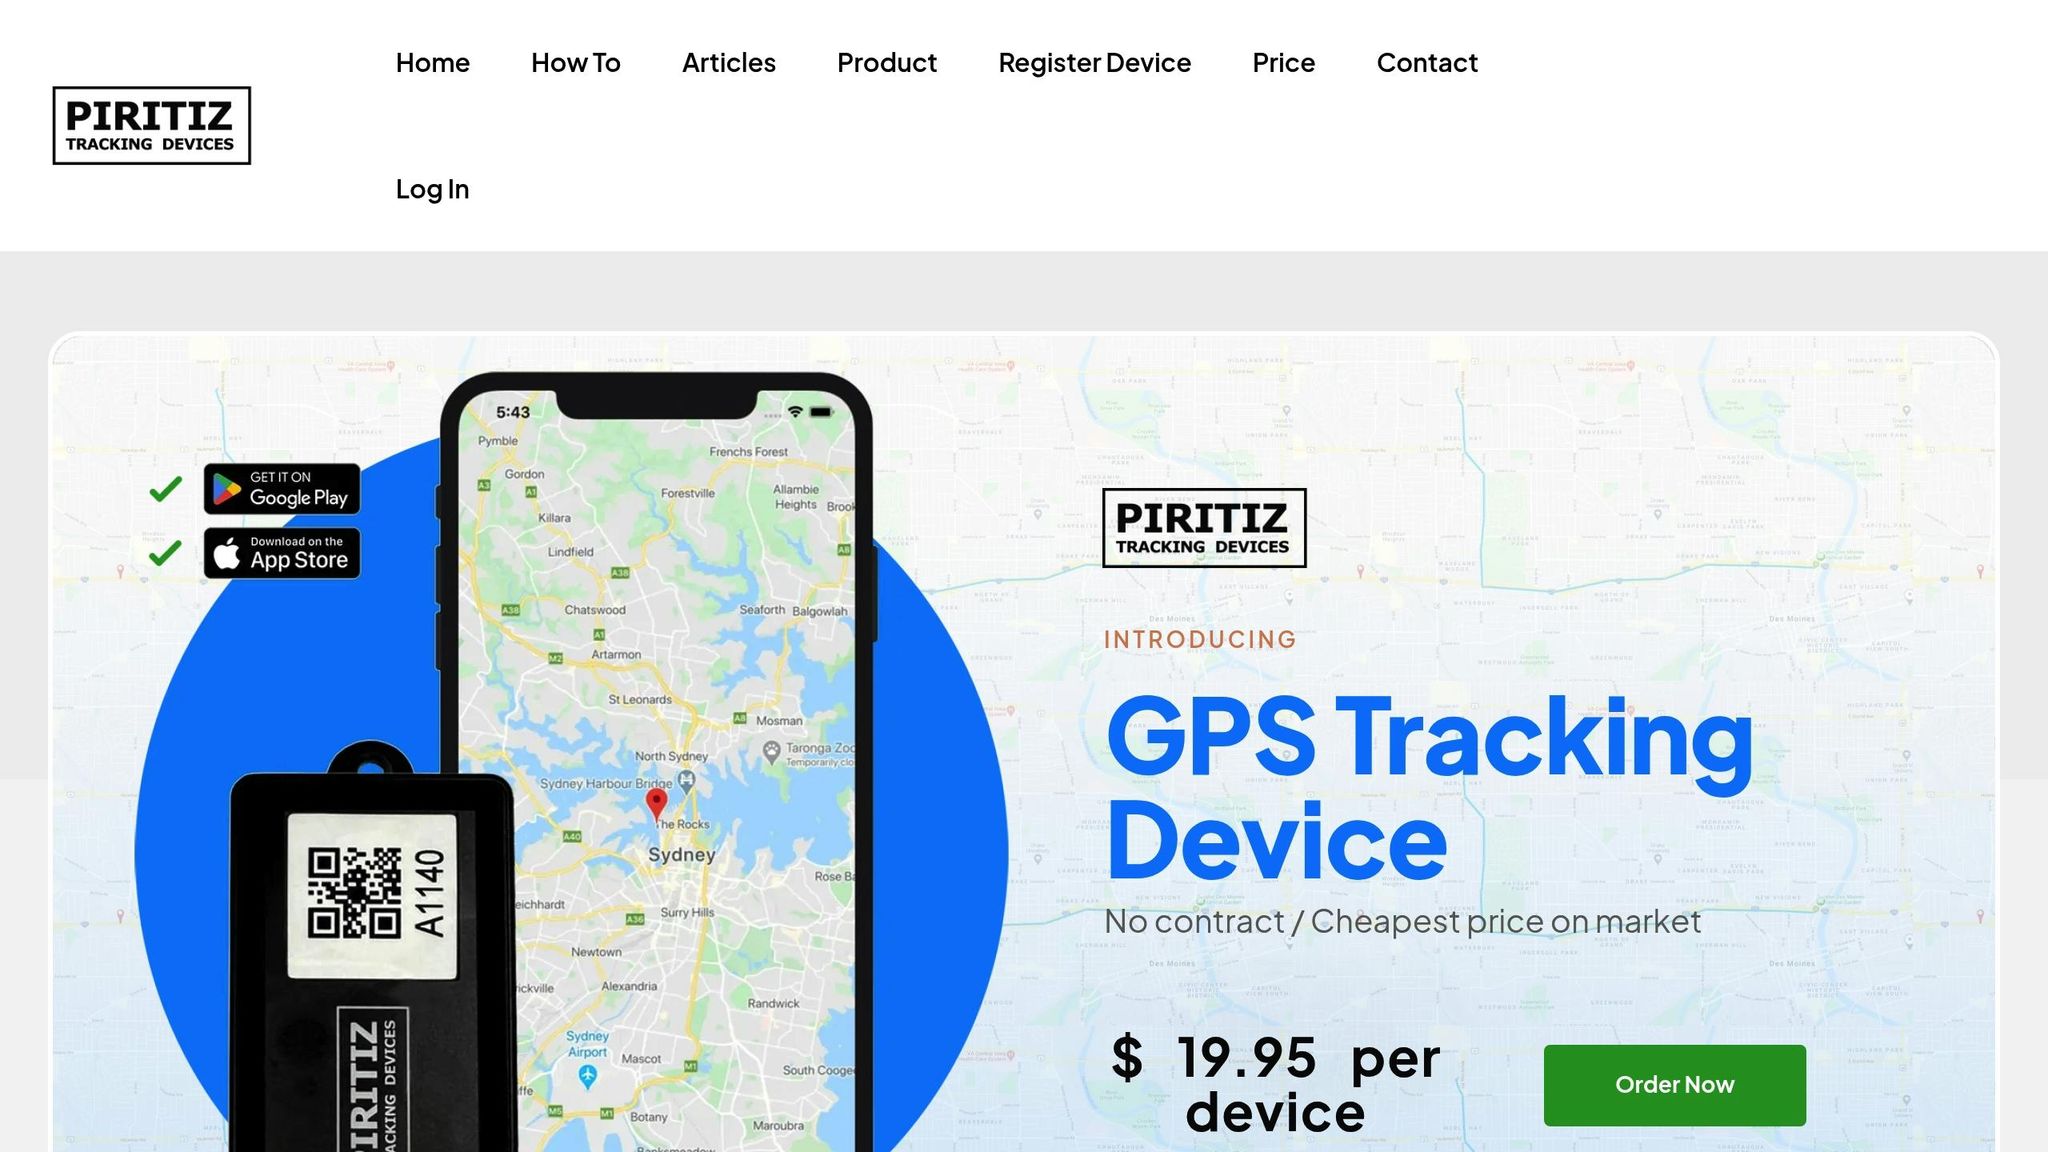
Piritiz ofrece dispositivos de rastreo GPS diseñados para vehículos, remolques y equipos, que combinan seguridad con facilidad de uso. Diseñados para condiciones exteriores resistentes, estos dispositivos funcionan con baterías (duran cinco años), son impermeables, inalámbricos y fáciles de instalar.
La plataforma Piritiz incluye una aplicación móvil que proporciona acceso 24/7 a vistas de mapa y alertas instantáneas para movimiento o manipulación. Este seguimiento activado por movimiento no solo disuade el robo, sino que también permite una rápida recuperación de los activos si desaparecen. Para la gestión de flotas, Piritiz incluye herramientas de informes para ayudar a optimizar las rutas y monitorear los patrones de uso del vehículo. Los planes mensuales flexibles comienzan en $ 9.95, con descuentos para compromisos más largos, lo que lo convierte en una solución rentable para empresas de todos los tamaños.
Capacitar a los empleados sobre seguridad de datos
Incluso con garantías técnicas avanzadas, un solo paso en falso, como un empleado que hace clic en un enlace malicioso o maltrata datos GPS confidenciales, puede poner en peligro toda su operación. Como dice CISA, “la ciberseguridad es una responsabilidad compartida y cada uno de nosotros tiene un papel que desempeñar”. Esto subraya la importancia de capacitar a todos en su organización, desde conductores hasta altos ejecutivos, para proteger los datos de seguimiento.
Haz que el entrenamiento sea sencillo y práctico. Aliente a los empleados a adoptar un hábito de “Detener antes de publicar, compartir o enviar”, lo que significa hacer una pausa para verificar la fuente antes de responder a cualquier solicitud de datos GPS o acceso al sistema. Esta simple práctica puede bloquear muchos ataques de ingeniería social. A continuación se presentan estrategias para ayudar a reducir los riesgos relacionados con el error humano y la ingeniería social.
Cómo prevenir el phishing y los ataques de ingeniería social
El phishing y la ingeniería social son amenazas importantes para la seguridad de los datos, especialmente con tácticas impulsadas por IA como los deepfakes que pueden eludir las defensas tradicionales. Una forma efectiva de preparar a los empleados es a través de ejercicios basados en escenarios. Por ejemplo, simula solicitudes urgentes de ubicación de vehículos para ayudar al personal a reconocer señales de advertencia. Estos ejercicios realistas pueden agudizar su capacidad para detectar amenazas antes de que se encuentren en situaciones del mundo real.
En lugar de confiar únicamente en las sesiones anuales de capacitación, considere las técnicas de microaprendizaje. El Centro para el Desarrollo de la Excelencia en Seguridad sugiere el uso de “Cybersecurity Shorts” – actualizaciones rápidas y fáciles de digerir que mantienen la seguridad en mente. Refuerza estas lecciones con recordatorios visuales, como carteles en salas de descanso y espacios de trabajo digitales. Además, aproveche las herramientas gratuitas de concienciación sobre ciberseguridad de CISA. Estos recursos cubren temas que van desde detectar correos electrónicos sospechosos hasta comprender cómo los atacantes manipulan las señales de posicionamiento, navegación y temporización (PNT) a través de interferencias o suplantación de identidad.
Pautas para manejar los datos GPS de forma segura
Las salvaguardas técnicas son cruciales, pero las pautas operativas claras son igual de importantes para mantener la integridad de los datos. Comience por definir reglas estrictas para acceder y compartir datos GPS. Utilice herramientas de colaboración seguras en lugar de correo electrónico estándar para compartir información confidencial. Por ejemplo, el Red de Información de Seguridad Nacional – Critical Infrastructure (HSIN-CI) ofrece herramientas gratuitas para la colaboración actualizada, el intercambio de documentos y la mensajería instantánea a los operadores del sector privado elegibles.
Otro paso clave es la implementación del Marco de Ciberseguridad NIST adaptado a los servicios PNT. El NIST IR 8323 Rev. 1 proporciona un enfoque estructurado para gestionar los riesgos asociados con los sistemas y redes que dependen de los servicios PNT. Las señales GPS son vulnerables a las interrupciones, ya sean naturales, accidentales o intencionales, y los empleados deben estar capacitados para detectar signos de interferencia. Por ejemplo, si un dispositivo GPS muestra un comportamiento errático o cambios de ubicación inesperados, el personal debe saber cómo informar estos incidentes de inmediato. La Orden Ejecutiva 13905 destaca la importancia del uso responsable de PNT, enfatizando que la seguridad de la nación depende del funcionamiento confiable de la infraestructura crítica.
Mantenga los programas de capacitación en curso para abordar el panorama de amenazas en constante evolución. Use eventos como el Mes de Concientización sobre la Ciberseguridad para reforzar las prácticas clave y recordar a los empleados que “cuando todos tomamos medidas simples para estar más seguros en línea, en el hogar, en el lugar de trabajo y en nuestras comunidades, hace que el uso de Internet sea una experiencia más segura para todos”.
Conclusión y conclusiones clave
Resumen de las mejores prácticas
La protección de los datos GPS en 2025 requiere una combinación de salvaguardas técnicas y estrategias operativas. Protocolos de cifrado actúa como la piedra angular de tu seguridad, mientras Controles de acceso basados en roles y autenticación multifactor (MFA) garantizar que los datos confidenciales de ubicación solo sean accesibles para personas autorizadas. Incorporating Detección de amenazas actualizada a través del monitoreo de anomalías impulsado por IA y la geocerca ayuda a identificar actividades sospechosas a medida que ocurren. plataformas basadas en la nube no solo simplifica las operaciones sino que también refuerza las medidas de seguridad. Por último, formación de empleados aborda el elemento humano, que sigue siendo una vulnerabilidad crítica en cualquier sistema de seguridad.
Estas medidas proporcionan un marco claro para asegurar los datos GPS de manera efectiva.
Cómo empezar
Para empezar, realice una auditoría de sus activos críticos e identifique cuáles requieren seguimiento y protección. Con más del 80% de las pequeñas empresas que aún dependen de métodos manuales, la transición a un plataforma basada en la nube es un primer paso lógico para asegurar los datos y mejorar la eficiencia. Comience con sus activos más críticos, luego expanda gradualmente su cobertura a medida que se sienta más cómodo con el sistema.
Para mejoras de seguridad inmediatas, concéntrese en lo esencial: hacer cumplir contraseñas fuertes, habilitar autenticación multifactor, horario actualizaciones de software regulares, y configurar alertas de geocercas. El costo es manejable, con servicios de seguimiento activados por movimiento que comienzan en alrededor de $ 10 por mes, haciendo que las soluciones de seguridad avanzadas sean accesibles incluso para las empresas más pequeñas. Si encuentra alguna amenaza cibernética, informe de inmediato a CISA al 1-844-Say-CISA para contribuir a una infraestructura más segura para todos.
Preguntas frecuentes
¿Cómo mejora la IA la seguridad de los datos GPS contra las amenazas modernas?
La IA está transformando la seguridad de los datos GPS al intervenir para detectar y abordar amenazas potenciales a medida que ocurren. Utilizando el aprendizaje automático avanzado, la IA puede monitorear el comportamiento típico del dispositivo, como los patrones de movimiento y la intensidad de la señal, para detectar actividades inusuales, como la suplantación de identidad, la interferencia o el acceso no autorizado. También agiliza procesos como la rotación de claves de cifrado y la validación de datos, asegurando que cada actualización de ubicación permanezca segura y fácil de rastrear.
Pero la detección es solo el comienzo. La IA también permite respuestas rápidas y automatizadas. Cuando se identifica una amenaza, puede aislar dispositivos comprometidos, cambiarlos a un modo seguro de baja potencia y alertar a los operadores de inmediato. Este tipo de defensa proactiva protege los sistemas GPS de las amenazas emergentes, incluidas las impulsadas por la piratería impulsada por IA, lo que hace que el seguimiento GPS sea más seguro y confiable a medida que avanzamos hacia 2025 y más allá.
¿Cuáles son las ventajas de usar plataformas basadas en la nube para administrar los datos de seguimiento GPS?
Las plataformas basadas en la nube ofrecen una forma confiable y segura de administrar los datos de seguimiento GPS. Al cifrar todas las transferencias de datos, protegen la información confidencial a medida que se mueve entre los dispositivos y la nube. Además, los administradores pueden establecer controles de acceso precisos, asegurando que los miembros del equipo solo tengan los permisos que necesitan. Esto no solo simplifica la gestión de la seguridad, sino que también minimiza los riesgos potenciales.
Estas plataformas administran automáticamente el almacenamiento y el procesamiento para facilitar el acceso a la información de seguimiento activado por movimiento, incluso durante los períodos de mayor uso. Las herramientas integradas de monitoreo y registro permiten revisar la actividad, detectar irregularidades y facilitar el cumplimiento de las normas. Para los usuarios de Piritiz, esto significa acceso seguro en todo momento a la ubicación de vehículos, remolques y equipos mediante una aplicación móvil fácil de usar. Mientras tanto, la plataforma administra el cifrado, la capacidad y el sistema en segundo plano.
¿Por qué es importante la capacitación de los empleados para proteger los datos de seguimiento GPS?
La capacitación de los empleados desempeña un papel clave en la protección de los datos de seguimiento GPS al ayudar al personal a reconocer los riesgos relacionados con la exposición de detalles de ubicación confidenciales, como rutas, horarios o posiciones de activos. Este conocimiento minimiza la probabilidad de robo, acceso no autorizado o interrupciones en las operaciones. Al educar a los equipos sobre cifrado, métodos de autenticación sólidos y prácticas seguras de manejo de datos, las empresas pueden fortalecer sus medidas de seguridad generales.
La capacitación también fomenta la rendición de cuentas, equipando a los empleados para detectar intentos de phishing, informar actividades sospechosas de dispositivos y usar adecuadamente herramientas de seguridad como geo-cercas. Una fuerza de trabajo informada garantiza que los sistemas de seguimiento GPS, como los de Piritiz, se utilicen de manera segura, salvaguardando los datos críticos y optimizando las ventajas del seguimiento activado por el movimiento y la eficiencia mejorada.